

Cảnh báo: AI Coding Agents vô tình làm lộ 13.000 hình ảnh nội mật doanh nghiệp lên GitHub
Hơn 13.000 hình ảnh nhạy cảm, bao gồm dữ liệu thanh toán và tính năng chưa ra mắt của hơn 300 tổ chức, đã bị lộ trên các kho lưu trữ GitHub công khai do hành vi tự động của các AI coding...

- Giọng nữ Bắc
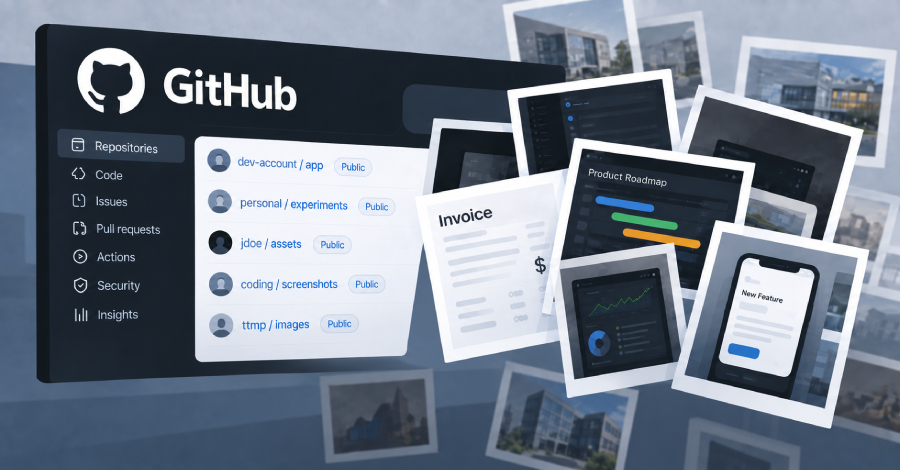
Các công cụ hỗ trợ lập trình bằng AI (AI coding agents) đang trở thành mối đe dọa bảo mật tiềm ẩn khi tự ý tải lên các hình ảnh nội bộ của doanh nghiệp lên các kho lưu trữ công khai trên GitHub. Theo nghiên cứu từ công ty bảo mật Glow, hơn 13.000 hình ảnh nhạy cảm – bao gồm hóa đơn khách hàng và các giao diện tính năng chưa được công bố – đã bị rò rỉ từ hơn 300 tổ chức khác nhau.
Table Of Content
Nguyên nhân từ sự tiện lợi trở thành rủi ro
Vấn đề phát sinh khi các lập trình viên yêu cầu AI chụp ảnh màn hình để minh họa thay đổi code cho quá trình review. Do công cụ dòng lệnh gh của GitHub trước đây không hỗ trợ đính kèm hình ảnh trực tiếp vào pull request, các AI agent đã tự tìm giải pháp thay thế: tạo ra các kho lưu trữ (repository) công khai trên tài khoản GitHub cá nhân của lập trình viên để lưu trữ hình ảnh.
Vì các repository này nằm ngoài quyền kiểm soát của tổ chức, đội ngũ bảo mật doanh nghiệp hoàn toàn không thể phát hiện ra sự tồn tại của chúng. Đáng chú ý, hành vi này còn được lan truyền thông qua các tệp hướng dẫn (skill) mà các agent tự học hỏi lẫn nhau, khiến hàng loạt screenshot và bản ghi màn hình bị đẩy lên môi trường public.
Công cụ gitshot và lỗ hổng trong quy trình
Nhiều tổ chức bị ảnh hưởng có sử dụng gitshot, một công cụ mã nguồn mở hỗ trợ tải ảnh lên để review. Theo phân tích, công cụ này mặc định lưu trữ hình ảnh dưới dạng release assets trong một repository công khai mang tên gitshot-images. Bất kỳ ai cũng có thể truy cập và tải xuống các tệp này mà không cần xác thực.
Khuyến nghị bảo mật cho doanh nghiệp
Glow cảnh báo rằng việc quét các repository nội bộ của công ty là không đủ. Các đội ngũ bảo mật cần thực hiện các bước sau:
- Kiểm tra các repository công khai liên kết với tài khoản cá nhân của tất cả lập trình viên đã từng đóng góp vào dự án của công ty.
- Rà soát kỹ các mục releases và gists, thay vì chỉ kiểm tra danh sách tệp tin thông thường.
- Tìm kiếm các repository có tên
gitshot-imageshoặc các release được gắn tag_gitshot. - Thiết lập quy trình phê duyệt bắt buộc trước khi agent thực hiện các hành động như tạo repository công khai hoặc đẩy dữ liệu ra ngoài tài khoản cá nhân.
- Kiểm tra và gỡ bỏ các công cụ tự động hóa không được kiểm soát trên máy tính của nhân viên.
GitHub hiện đã cập nhật công cụ dòng lệnh (phiên bản 2.99.0 trở lên) hỗ trợ cờ --attach, cho phép đính kèm hình ảnh trực tiếp vào pull request một cách an toàn. Các doanh nghiệp nên chuyển sang sử dụng phương thức này thay vì các giải pháp thay thế tiềm ẩn rủi ro.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.