

Đối phó với các hệ thống điều phối tấn công mạng bằng AI: Mô hình bảo mật hiện đại
Sự bùng nổ của các khung (framework) kiểm thử xâm nhập dựa trên AI đang thay đổi cục diện an ninh mạng. Cloudflare chia sẻ về các mối đe dọa từ các tác nhân tự động và đề xuất mô hình phòng thủ...

- Giọng nữ Bắc
Trong tháng qua, số lượng các khung (framework) kiểm thử xâm nhập và điều phối dựa trên Mô hình ngôn ngữ lớn (LLM) đã tăng vọt. Chỉ trong vài ngày gần đây, hơn 50 dòng framework đã được ghi nhận thực hiện quét các hệ thống của khách hàng Cloudflare trên toàn cầu. Sự phổ biến của các công cụ này đang đặt ra thách thức lớn cho giới bảo mật khi các cuộc tấn công tự động diễn ra với quy mô và tốc độ chưa từng có.
Table Of Content
Sự trỗi dậy của các tác nhân tự động
Mặc dù dự án mã nguồn mở ARTEX đã bị gỡ bỏ vào ngày 8/10, nhưng hệ sinh thái này đã phân mảnh thành hàng ngàn bản fork khác nhau. Các công cụ này không chỉ thực hiện quét lỗ hổng mà còn có khả năng kết hợp các thông tin xác thực bị đánh cắp để thực hiện các cuộc tấn công phức tạp như di chuyển ngang (lateral movement) trong môi trường mạng.
Các khung điều phối này cho phép AI thực hiện các giai đoạn của chuỗi tấn công (Cyber Kill Chain) một cách tự động, tận dụng Model Context Protocol (MCP) để kết nối với các công cụ pentest truyền thống. Điều này giúp kẻ tấn công vượt qua giới hạn về kỹ năng con người, tăng tốc độ thực thi và mở rộng phạm vi tấn công đồng thời lên nhiều mục tiêu.
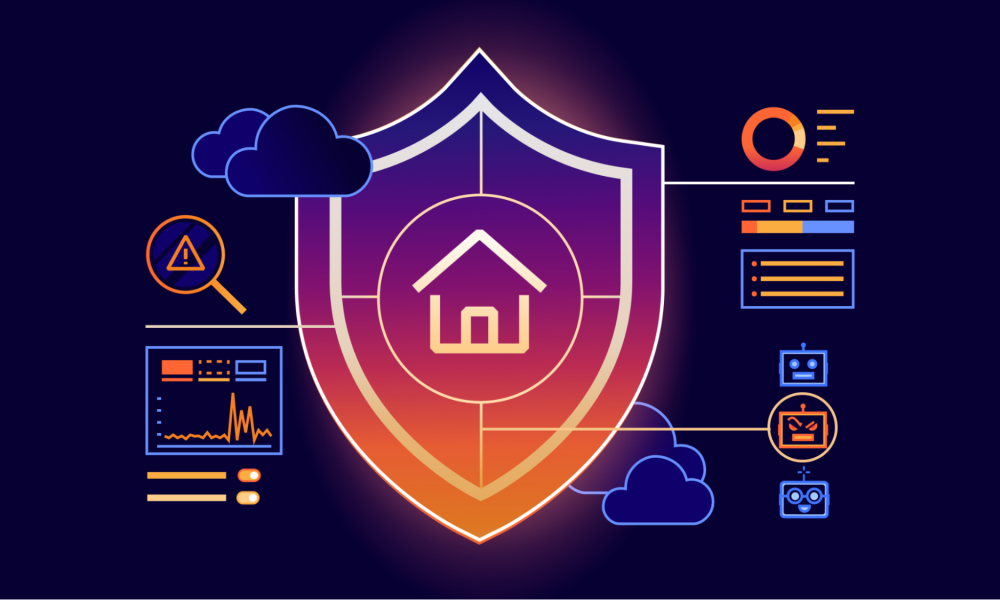
Mô hình bảo mật hiện đại (Modern Security Model)
Để đối phó với các cuộc tấn công dựa trên LLM, Cloudflare đề xuất 6 trụ cột phòng thủ:
- Củng cố cổng chính: Triển khai Web Application Firewall (WAF) với các quy tắc nâng cao như giới hạn tốc độ (rate limits).
- Trạm kiểm soát an ninh: Thiết lập cơ chế phát hiện bất thường trên tất cả các ứng dụng web.
- Nhận diện khách truy cập giả mạo: Sử dụng các giải pháp Bot Defense để chặn các tác nhân tự động.
- Loại bỏ cửa sau: Áp dụng Identity-Gated Access (truy cập dựa trên danh tính) cho các ứng dụng rủi ro cao.
- Kiểm tra hàng hóa: Thực thi xác thực schema và các kiểm soát bảo mật nghiêm ngặt đối với lưu lượng API.
- Giám sát khu vực: Tận dụng Threat Intelligence để có cái nhìn sâu sắc về các mối đe dọa đang diễn ra.
Bài học từ thực tế
Các cuộc điều tra sự cố gần đây cho thấy kẻ tấn công thường lợi dụng các token CI/CD tĩnh, không có thời hạn và không bị giới hạn IP để xâm nhập. Một khi chiếm được quyền truy cập, các framework như ARTEX có thể thực hiện hàng chục yêu cầu mỗi phút, bao gồm cả việc trích xuất dữ liệu database và tìm cách duy trì sự hiện diện trong hệ thống.
Việc phòng thủ trước các cuộc tấn công tự động bằng AI đòi hỏi sự chuyển dịch từ các mô hình bảo mật truyền thống sang cách tiếp cận Zero Trust, nơi mọi yêu cầu đều phải được xác thực, kiểm tra schema và phân đoạn vi mô (micro-segmentation) để ngăn chặn kẻ tấn công di chuyển sâu hơn vào hệ thống.
Nguồn tham khảo: Cloudflare Blog






No Comment! Be the first one.