

Cảnh báo: 16 tiện ích mở rộng Firefox giả mạo ví tiền điện tử để đánh cắp khóa cá nhân
Các nhà nghiên cứu bảo mật vừa phát hiện 16 tiện ích mở rộng trên trình duyệt Firefox giả mạo các ví tiền điện tử phổ biến như Rabby và OKX nhằm đánh cắp cụm từ khôi phục và khóa cá nhân của người...

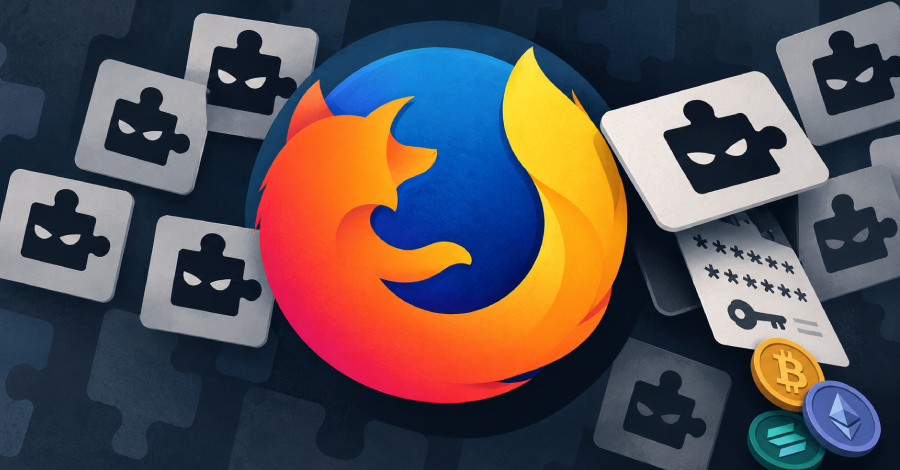
Các chuyên gia an ninh mạng vừa phát hiện một loạt 16 tiện ích mở rộng (extension) độc hại trên trình duyệt Mozilla Firefox. Những tiện ích này được thiết kế để đánh cắp cụm từ khôi phục (recovery phrases) và khóa cá nhân (private keys) của người dùng ví tiền điện tử.
Theo phân tích từ nhà nghiên cứu Joseph Edwards tại Socket, các tiện ích này thường ngụy trang dưới dạng công cụ quản lý ví, tiện ích máy tính hoặc các công cụ hỗ trợ trình duyệt. Khi người dùng thực hiện thao tác nhập ví, mã độc sẽ âm thầm đánh chặn các thông tin nhạy cảm và gửi về máy chủ Cloudflare Workers do kẻ tấn công kiểm soát.
Trong số 16 tiện ích bị phát hiện, có 4 tiện ích giả mạo Rabby Wallet, số còn lại nhắm vào người dùng OKX Wallet. Hầu hết các tiện ích này đều liên lạc với tên miền *.icy-star-f45c.workers[.]dev để thực hiện hành vi đánh cắp dữ liệu.
Đây được xem là một phần trong chiến dịch tấn công liên tục mà các nhà nghiên cứu đã ghi nhận từ tháng 8/2026. Kẻ tấn công thường xuyên thay đổi tên gói, phiên bản, ID tiện ích và giao diện để tránh bị phát hiện, trong khi vẫn giữ nguyên logic xử lý thông tin đăng nhập và hạ tầng mạng.
Khuyến nghị cho người dùng:
- Tất cả các tiện ích độc hại nêu trên đã bị gỡ bỏ khỏi cửa hàng ứng dụng tính đến ngày 5/10/2026.
- Nếu bạn đã cài đặt bất kỳ tiện ích nào trong danh sách và từng nhập cụm từ khôi phục hoặc khóa cá nhân vào các giao diện ví giả mạo này, hãy coi như tài khoản đã bị xâm phạm.
- Người dùng cần ngay lập tức tạo ví mới trên một thiết bị sạch và chuyển toàn bộ tài sản sang ví mới đó.
Thời gian gần đây, tình trạng các tiện ích mở rộng độc hại trên Firefox, Chrome và Microsoft Edge đang gia tăng mạnh mẽ. Các hình thức tấn công rất đa dạng, từ việc chèn mã JavaScript để đánh cắp cookie phiên làm việc, theo dõi thói quen duyệt web, cho đến việc giả mạo các công cụ VPN hoặc tiện ích chặn quảng cáo để thực thi mã độc từ máy chủ C2 (Command and Control).
Để tự bảo vệ, người dùng nên thường xuyên kiểm tra và gỡ bỏ các tiện ích không còn sử dụng. Đối với các doanh nghiệp, cần thực hiện kiểm định chặt chẽ các tiện ích trong môi trường quản lý, áp dụng giám sát thời gian thực và các công nghệ phát hiện hành vi bất thường để ngăn chặn rủi ro từ chuỗi cung ứng phần mềm.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.