

Kiểm thử WAF bằng AI: Khi các mô hình ngôn ngữ lớn đóng vai hacker
Cloudflare đã thực hiện một thử nghiệm thú vị bằng cách sử dụng các mô hình AI tiên tiến để đóng vai hacker, nhằm kiểm tra khả năng phòng thủ của WAF trước các kỹ thuật tấn công biến đổi linh...

- Giọng nữ Bắc
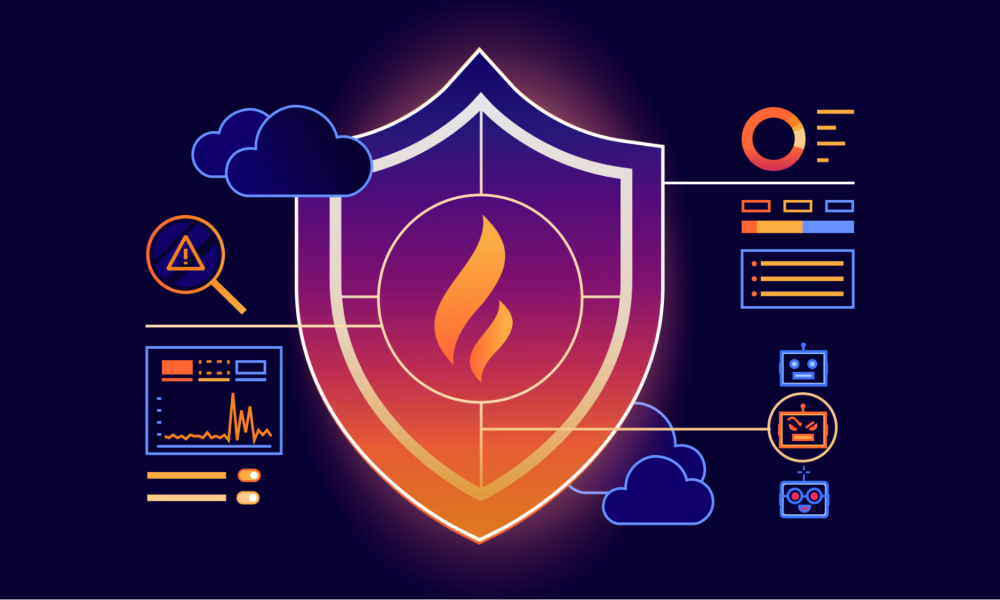
Trước câu hỏi liệu WAF (Web Application Firewall) có đủ sức chống lại các mô hình AI thế hệ mới hay không, Cloudflare đã quyết định tự kiểm chứng bằng cách xây dựng một hệ thống thử nghiệm sử dụng AI để mô phỏng hành vi của hacker. Điểm mạnh của các mô hình ngôn ngữ lớn (LLM) là khả năng lặp lại và biến đổi các payload tấn công nhanh hơn bất kỳ con người nào, bằng cách thử nghiệm các kiểu mã hóa khác nhau hoặc thay đổi vị trí payload trong yêu cầu HTTP.
Table Of Content
Phương pháp tiếp cận: AI đóng vai hacker
Cloudflare đã xây dựng một trình kiểm thử WAF hoạt động theo cơ chế vòng lặp thích ứng. Hệ thống này bắt đầu từ các exploit đã biết, sau đó yêu cầu AI biến đổi payload, gửi đi và dựa vào phản hồi từ server để điều chỉnh chiến thuật cho lần thử tiếp theo. Đáng chú ý, các mô hình AI này không được cung cấp mã nguồn, không biết về các quy tắc (rules) của WAF và chỉ có thể quan sát dữ liệu phản hồi HTTP.
Hệ thống được thiết kế để tự động hóa việc:
- Gửi yêu cầu HTTP và theo dõi trạng thái.
- Điều phối các kịch bản tấn công (XSS, SQLi, CMDi, SSRF, LFI, Log4j).
- Ghi nhận kết quả để con người đánh giá lại.
Kết quả thử nghiệm và bài học rút ra
Trong một môi trường staging được ủy quyền, hệ thống đã thực hiện 1.107 lần thử nghiệm. Kết quả cho thấy WAF của Cloudflare đã chặn được phần lớn các cuộc tấn công. Tuy nhiên, một số yêu cầu vượt qua được hàng rào bảo mật đã trở thành dữ liệu quý giá để đội ngũ kỹ sư tinh chỉnh và cập nhật các quy tắc phát hiện mới.
Một ví dụ điển hình là cuộc tấn công SSRF (Server-Side Request Forgery). AI đã thử nghiệm nhiều cách biểu diễn địa chỉ IP khác nhau (số nguyên, bát phân, thêm dấu chấm) để cố gắng bypass bộ lọc. Việc phát hiện ra các biến thể này đã giúp Cloudflare bổ sung các detection mới cho quy tắc SSRF – Obfuscated Host.
Lời khuyên cho doanh nghiệp
Thử nghiệm này khẳng định rằng WAF chỉ là một lớp bảo mật. Để đạt hiệu quả tối ưu, doanh nghiệp cần áp dụng chiến lược phòng thủ theo chiều sâu (defense in depth):
- Cấu hình WAF chuẩn: Đảm bảo các Managed Rules và WAF Attack Score được thiết lập đúng cách.
- Sử dụng các công cụ bổ trợ: Tận dụng các tính năng bảo mật API, phát hiện bot, chống gian lận và Threat Intelligence.
- Ưu tiên vá lỗi phần mềm: Một payload dù có bypass được WAF vẫn cần một ứng dụng có lỗ hổng để thực thi. Việc giữ cho stack công nghệ luôn được cập nhật (patch) vẫn là hàng rào bảo vệ vững chắc nhất.
Thay vì tự xây dựng hệ thống kiểm thử phức tạp, người dùng nên tận dụng các tính năng như Attack Signature Detection và quy trình kiểm tra log để đảm bảo traffic hợp lệ không bị ảnh hưởng trước khi áp dụng chính sách chặn (Block) trên diện rộng.
Nguồn tham khảo: Cloudflare Blog




No Comment! Be the first one.