

Nhóm tin tặc liên kết với Trung Quốc khai thác lỗ hổng zero-day trên VMware ESX để xóa dấu vết
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) vừa đưa lỗ hổng CVE-2026-41709 trên VMware ESX vào danh mục các lỗ hổng bị khai thác thực tế (KEV), sau khi phát hiện nhóm tin tặc Warp Panda sử...

- Giọng nữ Bắc
Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) đã chính thức bổ sung một lỗ hổng bảo mật nghiêm trọng ảnh hưởng đến Broadcom VMware ESX vào danh mục các lỗ hổng bị khai thác thực tế (KEV). Động thái này diễn ra sau khi CrowdStrike công bố bằng chứng cho thấy nhóm tin tặc Warp Panda, được cho là có liên kết với Trung Quốc, đã sử dụng lỗ hổng này để tấn công vào lĩnh vực pháp lý tại Hoa Kỳ.
Chi tiết về lỗ hổng CVE-2026-41709
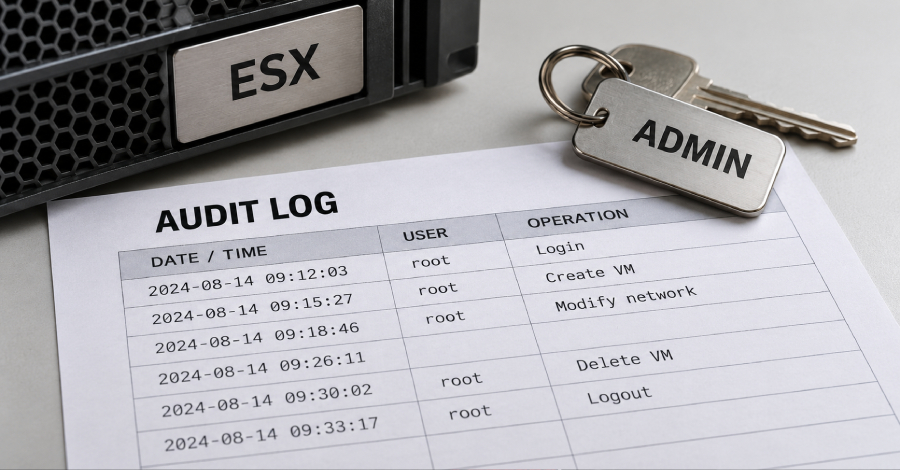
Lỗ hổng được xác định là CVE-2026-41709 (điểm CVSS: 2.7), liên quan đến vấn đề ghi nhật ký (logging) không đầy đủ. Lỗ hổng này cho phép kẻ tấn công đã có quyền quản trị thực hiện các thao tác độc hại mà không để lại dấu vết trong hệ thống nhật ký, từ đó giúp chúng qua mặt các biện pháp giám sát an ninh.
Broadcom đã phát hành bản vá cho vấn đề này từ tháng 7 năm 2026. Các phiên bản bị ảnh hưởng bao gồm:
- VMware Cloud Foundation SXi-9.1.0.0-25370933 và ESXi-9.0.2.0100-25595025
- VMware vSphere Foundation SXi-9.1.0.0-25370933 và ESXi-9.0.2.0100-25595025
- VMware ESX ESXi80U3j-25429389
- VMware Cloud Foundation 5.2.4
- VMware Telco Cloud Platform ESXi80U3j-25429389
Phương thức tấn công của Warp Panda
Theo báo cáo từ CrowdStrike, Warp Panda (còn được biết đến với các tên gọi khác như Armory Castle, Clay Typhoon hoặc VerdantBamboo) thường xuyên khai thác các thiết bị biên (edge devices) hướng ra internet bằng các lỗ hổng zero-day và malware tùy chỉnh. Mục tiêu của nhóm là duy trì sự hiện diện bền bỉ trong hệ thống, thu thập session token từ cloud và đăng ký các thiết bị xác thực đa yếu tố (MFA) giả mạo để chiếm quyền kiểm soát tài khoản.
Sau khi xâm nhập thành công vào các thiết bị biên, nhóm tin tặc này thường di chuyển ngang (lateral movement) vào môi trường VMware vCenter để triển khai các loại malware như BRICKSTORM và SharpStorm. Trong một số trường hợp, chúng còn nhắm mục tiêu vào các dịch vụ cloud để trích xuất session token, cho phép truy cập vào môi trường Microsoft 365 mà không kích hoạt bất kỳ cảnh báo bảo mật nào dựa trên thông tin đăng nhập.
Các chuyên gia nhận định rằng lĩnh vực pháp lý là mục tiêu giá trị cao đối với các tác nhân đe dọa cấp quốc gia do chứa đựng nhiều thông tin nhạy cảm về chiến lược tranh tụng, tài liệu sáp nhập và mua lại.
Trước tình hình khai thác tích cực, CISA đã yêu cầu các cơ quan thuộc nhánh hành pháp dân sự liên bang (FCEB) phải hoàn tất việc áp dụng các bản vá bảo mật trước ngày 11 tháng 11 năm 2026.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.