

NetamLoader: Malware tinh vi nhắm vào hệ điều hành Windows 10 dành riêng cho chính phủ tại châu Á
Các nhà nghiên cứu từ Kaspersky đã phát hiện một chiến dịch tấn công phức tạp sử dụng malware NetamLoader, nhắm mục tiêu vào các phiên bản Windows 10 tùy chỉnh dành riêng cho khối chính phủ tại châu...

- Giọng nữ Bắc
Các chuyên gia an ninh mạng vừa công bố chi tiết về một chuỗi lây nhiễm tinh vi nhắm vào các cơ quan chính phủ tại châu Á. Chiến dịch này sử dụng một framework tải assembly .NET chưa từng được ghi nhận trước đây, có tên mã là NetamLoader.
Table Of Content
Phương thức tấn công qua AppDomainManager Injection
Theo Kaspersky, mã độc này được phát hiện từ nửa đầu năm 2026, ẩn mình trong các tệp lưu trữ Windows cabinet (CAB) đặt tại thư mục cập nhật hệ thống. Nhiều khả năng đây là một cuộc tấn công chuỗi cung ứng (supply chain attack), nơi kẻ tấn công xâm nhập vào một nhà cung cấp bên thứ ba đáng tin cậy để tiếp cận các hệ thống hạ tầng phía sau.
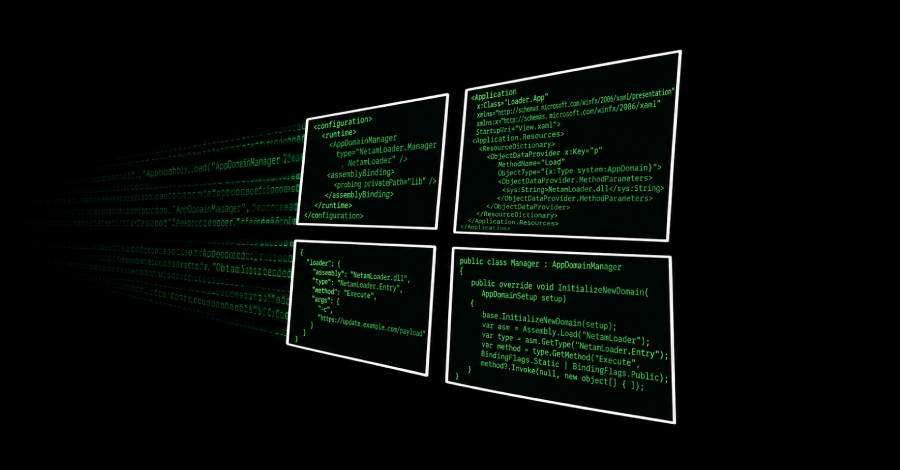
Điểm đáng chú ý là việc sử dụng kỹ thuật AppDomainManager injection. Bằng cách lợi dụng cơ chế khởi tạo application-domain của .NET Framework, kẻ tấn công có thể thực thi mã độc bên trong các tiến trình hợp lệ, giúp malware hoạt động âm thầm mà không bị phát hiện, tương tự như kỹ thuật DLL sideloading.
Cấu trúc chuỗi lây nhiễm
Chuỗi lây nhiễm diễn ra qua hai giai đoạn chính, lợi dụng các thành phần hợp lệ của phần mềm quản lý endpoint Patch My PC để làm bàn đạp. Malware sử dụng tệp fabric.config để giải mã và thực thi các payload phức tạp bao gồm tệp XAML, assembly .NET và dữ liệu JSON.
Các giai đoạn tấn công bao gồm:
- Giai đoạn 1: Sử dụng PatchMyPC-ScriptRunner.exe để kích hoạt các payload thông qua tệp cấu hình bị can thiệp.
- Giai đoạn 2: Các payload XAML thực hiện việc bypass AMSI (Antimalware Scan Interface), giải mã các module .NET và thiết lập kết nối với máy chủ điều khiển (C2).
Sau khi thâm nhập, malware sẽ thu thập thông tin hệ thống từ Windows Registry, thực hiện các khoảng nghỉ ngẫu nhiên (jitter) từ 20-40 phút trước khi liên lạc với máy chủ C2 (openaigpt4v[.]com) để nhận lệnh tiếp theo. Để xóa dấu vết, NetamLoader tự động xóa các tệp tin độc hại, nhật ký CLR và bộ nhớ đệm Prefetch của Windows.
Mục tiêu cụ thể
Dù quốc gia cụ thể không được tiết lộ, các nhà nghiên cứu cho rằng mục tiêu là phiên bản Windows 10 China Government Edition. Việc phát hiện này đặt ra thách thức lớn cho các quốc gia đang nỗ lực tự chủ về hạ tầng phần mềm và hệ điều hành, khi việc tự vận hành và bảo mật toàn bộ hệ sinh thái này đòi hỏi nguồn lực và thời gian rất lớn.
Hiện tại, chưa có nhóm tin tặc cụ thể nào đứng sau chiến dịch này và cũng chưa rõ liệu có dữ liệu nhạy cảm nào đã bị đánh cắp hay không.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.