


Cảnh báo lỗ hổng Zero-day nghiêm trọng trên FortiMail đang bị khai thác trong thực tế
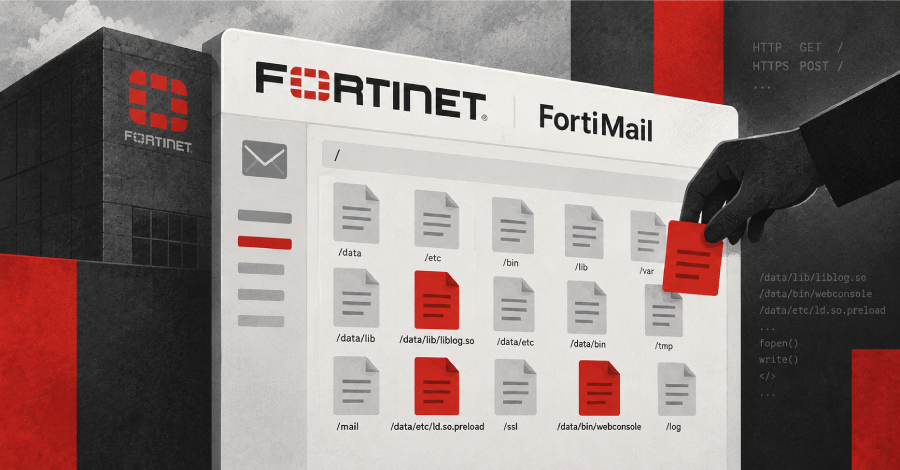
CISA đã bổ sung lỗ hổng zero-day CVE-2026-104286 trên FortiMail vào danh mục KEV sau khi phát hiện các cuộc tấn công khai thác thực tế cho phép ghi tệp tùy ý.

- Giọng nữ Bắc
Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ (CISA) vừa chính thức đưa một lỗ hổng bảo mật nghiêm trọng trên Fortinet FortiMail vào danh mục Các lỗ hổng đã bị khai thác (Known Exploited Vulnerabilities – KEV). Quyết định này được đưa ra sau khi ghi nhận các chiến dịch tấn công thực tế nhắm vào thiết bị này.
Table Of Content
Chi tiết về lỗ hổng CVE-2026-104286
Lỗ hổng này được định danh là CVE-2026-104286 với điểm số CVSS lên tới 9.8. Đây là lỗi kết hợp giữa path traversal (CWE-22) và xử lý sai ký tự NULL (CWE-158). Lỗ hổng cho phép kẻ tấn công không cần xác thực có thể ghi các tệp tùy ý vào hệ thống thông qua các yêu cầu HTTP hoặc HTTPS được thiết kế đặc biệt.
Các phiên bản bị ảnh hưởng
Fortinet xác nhận lỗ hổng này ảnh hưởng đến các dòng sản phẩm sau:
- FortiMail 8.0.0 đến 8.0.1
- FortiMail 7.6.0 đến 7.6.6
- FortiMail 7.4.0 đến 7.4.8
- FortiMail 7.2.0 đến 7.2.9
Người dùng được khuyến nghị nâng cấp lên các phiên bản vá lỗi tương ứng (8.0.2, 7.6.7, 7.4.9 hoặc chuyển sang nhánh 7.4 trở lên đối với dòng 7.2.x).
Biện pháp giảm thiểu tạm thời
Trong trường hợp chưa thể cập nhật bản vá ngay lập tức, Fortinet đề xuất các quản trị viên thực hiện các bước sau:
- Vô hiệu hóa tính năng IBE: Sử dụng lệnh CLI:
config system encryption ibeset status disableend - Giới hạn truy cập: Chặn quyền truy cập vào giao diện quản trị FortiMail từ internet hoặc chỉ cho phép truy cập từ các mạng nội bộ tin cậy.
Các cơ quan chính phủ và tổ chức quan trọng được khuyến cáo áp dụng các bản vá hoặc biện pháp giảm thiểu trước ngày 4 tháng 10 năm 2026.
Dấu hiệu nhận biết (IoC)
Các chuyên gia đã xác định một số địa chỉ IP liên quan đến các cuộc tấn công bao gồm 79.141.169.187 và 45.129.0.192. Ngoài ra, quản trị viên cần kiểm tra các tệp tin bất thường trong hệ thống như /data/lib/liblog.so, /data/bin/webconsole, hoặc các tệp cấu hình đã bị sửa đổi như /data/etc/httpd.conf.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.