

Gói npm ‘tensorlake’ bị chiếm quyền điều khiển để phát tán mã độc Shai-Hulud
Gói npm 'tensorlake' vừa bị phát hiện chứa mã độc trong phiên bản 0.5.144, cho phép kẻ tấn công đánh cắp thông tin xác thực và thiết lập quyền truy cập từ xa thông qua chiến dịch tấn công chuỗi cung...

- Giọng nữ Bắc
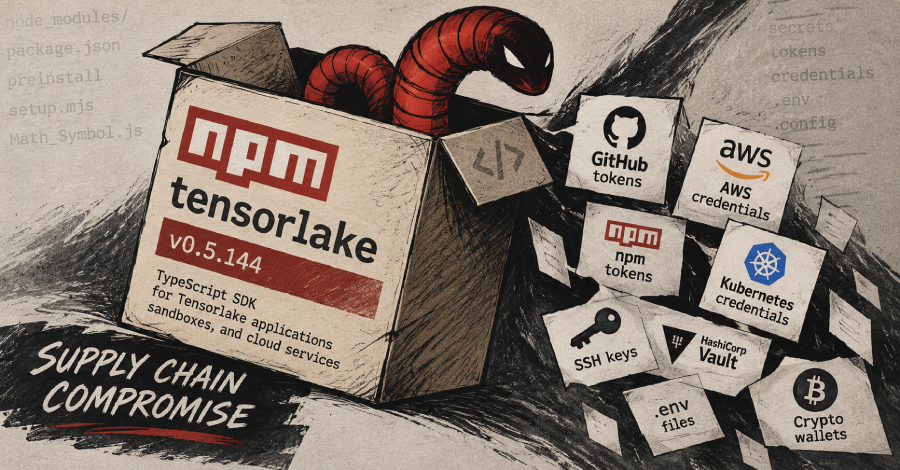
Gói npm tensorlake, một bộ công cụ phát triển phần mềm (SDK) dành cho các ứng dụng và dịch vụ cloud, vừa bị tấn công trong một chiến dịch chuỗi cung ứng có tên gọi ChainDrop/Shai-Hulud. Phiên bản 0.5.144 của gói này đã bị phát hiện chứa mã độc được làm rối (obfuscated), có khả năng đánh cắp thông tin xác thực, chiếm đoạt các tệp tin bí mật và thực thi mã từ xa.
Table Of Content
Cơ chế hoạt động của mã độc
Theo phân tích từ các chuyên gia bảo mật, mã độc này sử dụng một tệp tin setup.mjs được kích hoạt qua hook preinstall. Sau đó, một trình tải (loader) sẽ khởi chạy tệp Math_Symbol.js bằng môi trường thực thi Bun để thực hiện các hành vi nguy hiểm:
- Đánh cắp thông tin: Thu thập token npm, GitHub, AWS, HashiCorp Vault, Kubernetes, SSH keys, tệp .env, ví tiền điện tử và dữ liệu từ các ứng dụng nhắn tin.
- Tấn công AI: Đánh cắp thông tin cấu hình từ các công cụ như Anthropic Claude, Cursor, Kiro, Windsurf và Zed.
- Duy trì quyền truy cập: Thiết lập cơ chế persistence trên máy chủ nạn nhân và cài đặt các tệp cấu hình (như
.claude/settings.json) để mã độc tự động chạy lại khi người dùng mở dự án trong các môi trường phát triển như VS Code.
Chiến thuật ‘Shai-Hulud’ tinh vi
Mã độc này không chỉ dừng lại ở việc đánh cắp dữ liệu mà còn có khả năng tự lan truyền bằng cách liệt kê các gói phần mềm liên quan đến danh tính của nạn nhân, sau đó tự động xuất bản các phiên bản bị nhiễm mã độc lên registry. Kẻ tấn công còn sử dụng một hợp đồng thông minh trên Ethereum để phân giải địa chỉ máy chủ điều khiển (C2) và sử dụng GitHub làm nơi lưu trữ tạm thời dữ liệu bị đánh cắp.
Đáng chú ý, mã độc còn chứa một cơ chế “con tin” (hostage token). Nếu nạn nhân phát hiện và thu hồi token GitHub, mã độc sẽ sử dụng PowerShell để thực thi các lệnh phá hoại trên hệ thống.
Khuyến nghị
Các chuyên gia cảnh báo rằng đây là một phần của chiến dịch ChainDrop đã xuất hiện từ tháng 8/2026. Các nhà phát triển đã cài đặt phiên bản 0.5.144 của tensorlake cần ngay lập tức:
- Gỡ bỏ gói phần mềm này khỏi dự án.
- Thực hiện xoay vòng (rotate) toàn bộ các khóa API, token và thông tin xác thực đã lưu trữ trên máy tính hoặc môi trường CI/CD.
- Kiểm tra lại các tệp cấu hình trong dự án để đảm bảo không có mã độc hoặc các workflow GitHub Actions lạ được cài cắm.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.