


Cursor xác nhận: Khóa API bị đánh cắp từ Fireworks AI dẫn đến sự cố phát tán mã độc trên extension Claude Code
Nền tảng lập trình AI Cursor vừa tiết lộ nguyên nhân đằng sau vụ việc phát tán phiên bản trojanized của extension Claude Code, bắt nguồn từ một lỗ hổng bảo mật tại đối tác Fireworks...

- Giọng nữ Bắc
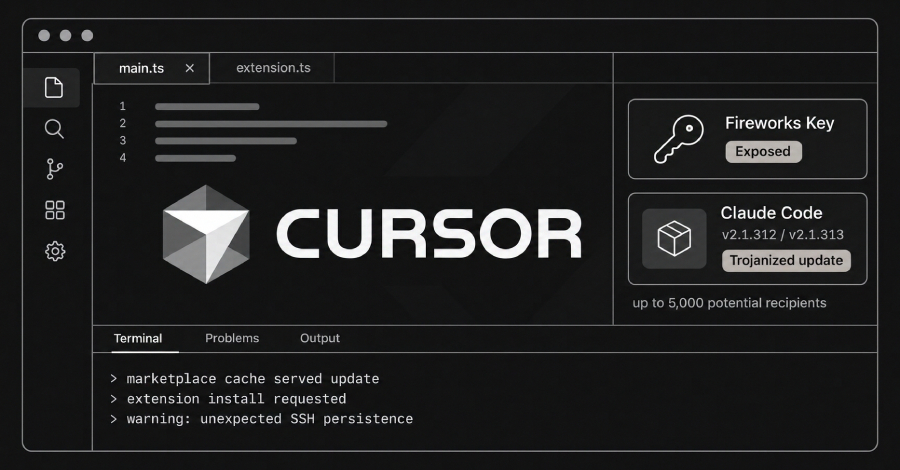
Nền tảng lập trình hỗ trợ bởi AI, Cursor, vừa công bố chi tiết về sự cố bảo mật nghiêm trọng khiến phiên bản trojanized (chứa mã độc) của extension Claude Code bị phát tán trên marketplace của họ. Theo Cursor, nguyên nhân gốc rễ bắt nguồn từ việc một khóa truy cập (access key) bị đánh cắp sau vụ tấn công nhắm vào đối tác Fireworks AI.
Cụ thể, kẻ tấn công đã lợi dụng khóa truy cập bị lộ để truy cập vào một read-only storage bucket mà Cursor sử dụng để chia sẻ dữ liệu với Fireworks AI. Khu vực lưu trữ này chứa các bản ghi (traces) từ các phiên làm việc của lập trình viên không bật chế độ “Privacy Mode”. Đáng chú ý, một số bản ghi này chứa thông tin xác thực (credentials) chưa được lọc kỹ, dẫn đến việc lộ API key của một nhóm nhỏ khách hàng.
Sử dụng các thông tin xác thực thu thập được, kẻ tấn công đã xâm nhập vào một số công cụ SaaS nội bộ của Cursor, từ đó tiếp cận được nhiều dữ liệu nhạy cảm như:
- Các kho lưu trữ mã nguồn (source code) không thuộc môi trường production.
- Dữ liệu hỗ trợ khách hàng và các cuộc hội thoại qua email.
- Số liệu sử dụng sản phẩm và thông tin liên hệ.
- Tóm tắt các cuộc hội thoại với AI coding agent.
Đỉnh điểm của vụ tấn công diễn ra vào ngày 29/10/2026, khi kẻ xấu sử dụng thông tin xác thực đánh cắp được để chèn phiên bản trojanized của extension Claude Code trực tiếp vào bộ nhớ đệm (cache) của Cursor Marketplace. Mã độc này được thiết kế để cài đặt một persistent SSH backdoor trên hệ thống của người dùng. Ước tính có khoảng 5.000 người dùng đã tải xuống phiên bản độc hại này trong khoảng thời gian 11 giờ trước khi Cursor phát hiện và gỡ bỏ.
Cursor cho biết họ đã ngay lập tức vô hiệu hóa khóa truy cập của đối tác, thu hồi các thông tin xác thực bị lộ và thực hiện các biện pháp ngăn chặn. Công ty cũng khẳng định không có bằng chứng cho thấy người dùng bật chế độ “Privacy Mode” bị ảnh hưởng, đồng thời môi trường production của Cursor vẫn an toàn.
Sự cố này cũng liên quan đến một chuỗi các vụ tấn công nhắm vào Fireworks AI gần đây, khi cả Uber và Notion cũng xác nhận bị rò rỉ dữ liệu thông qua cùng một nhà cung cấp dịch vụ này. Hiện tại, Cursor đã chuyển toàn bộ lưu lượng inference ra khỏi Fireworks AI và cắt quyền truy cập vào các tập dữ liệu chia sẻ.
Nguồn tham khảo: The Hacker News




Chưa có bình luận nào! Hãy là người đầu tiên.