

Cảnh báo: Công cụ tấn công AI ‘ARTEX’ bị cài cắm backdoor, lộ quyền root trên hàng loạt server
CERT-In cảnh báo về nhóm tin tặc Crafty Falcon đang sử dụng các công cụ AI để tấn công ngành tài chính, đồng thời phát hiện các bản sao của công cụ ARTEX chứa backdoor nguy...

- Giọng nữ Bắc
Cơ quan Ứng cứu Khẩn cấp Máy tính Ấn Độ (CERT-In) vừa phát đi cảnh báo về nhóm tin tặc có tên Crafty Falcon. Nhóm này đang nhắm mục tiêu vào các tổ chức trong lĩnh vực Ngân hàng, Dịch vụ Tài chính và Bảo hiểm (BFSI) bằng cách tận dụng sức mạnh của trí tuệ nhân tạo (AI).
Table Of Content
Tấn công tự động hóa bằng AI
Theo CERT-In, Crafty Falcon sử dụng các công cụ bảo mật tấn công (offensive security) phổ biến như ARTEX, PentAGI, Cairn và CyberStrikeAI. Các công cụ này cho phép thực hiện toàn bộ chuỗi tấn công một cách tự động với tốc độ cao, liên tục tạo ra và tinh chỉnh các script tấn công dựa trên phản ứng của mục tiêu. Cơ sở hạ tầng tấn công cũng được thay đổi IP liên tục để tránh bị phát hiện.
Các cuộc tấn công không chỉ nhắm vào ngân hàng mà còn cả các sàn giao dịch tiền điện tử và nhà cung cấp dịch vụ tài sản số. Kẻ tấn công thường khai thác các ứng dụng hướng ngoại (internet-facing), API và các endpoint đặc quyền để đánh cắp thông tin xác thực, từ đó thực hiện các lệnh chuyển tiền trực tiếp từ hạ tầng của chính nạn nhân.
Backdoor nguy hiểm trong bản sao ARTEX
Sự việc trở nên nghiêm trọng hơn khi các phiên bản giả mạo của công cụ ARTEX bị phát hiện chứa backdoor. Sau khi dự án gốc bị gỡ khỏi GitHub, nhiều bản sao đã xuất hiện trên các nền tảng lưu trữ mã nguồn và Docker Hub.
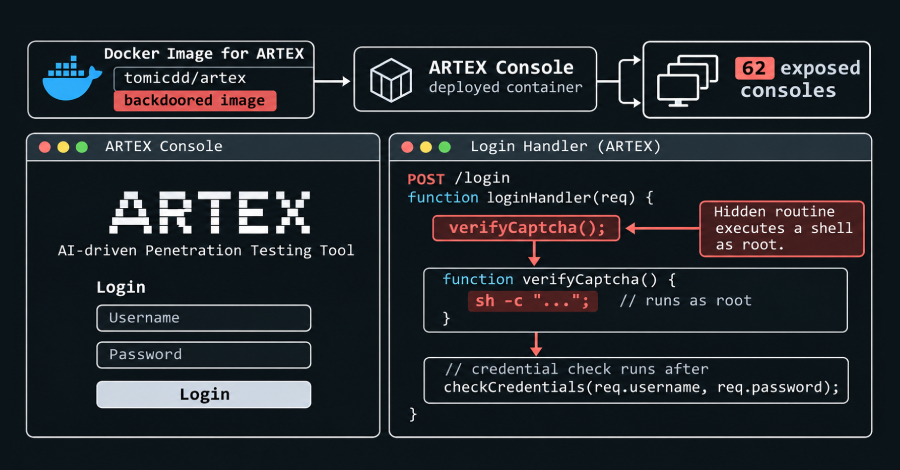
Nhà nghiên cứu bảo mật Badbyte cho biết, một phiên bản Docker image có tên tomicdd/artex đã bị sửa đổi để chèn thêm hàm verifyCaptcha() độc hại. Hàm này cho phép kẻ tấn công thực thi lệnh với quyền root thông qua một yêu cầu không cần xác thực tại endpoint đăng nhập. Đáng chú ý, backdoor này được thiết kế để ẩn mình trong quá trình review mã nguồn thông thường.
Thống kê cho thấy có khoảng 62 console ARTEX trên internet đang sử dụng bản dựng chứa backdoor này, với hàng ngàn lượt tải xuống trên Docker Hub. Các máy chủ bị ảnh hưởng nằm rải rác tại Mỹ, Hồng Kông và Trung Quốc.
Khuyến nghị từ CERT-In
Trước tình hình này, CERT-In đã công bố các hướng dẫn kiểm định bảo mật AI, nhấn mạnh vào việc quản trị, tính minh bạch và nguyên tắc đặc quyền tối thiểu (PoLP). Cơ quan này yêu cầu các hệ thống AI phải có sự phê duyệt của con người đối với các hành động quan trọng và tích hợp các cơ chế ngắt khẩn cấp.
Các chuyên gia bảo mật khuyến cáo người dùng tuyệt đối không chạy các công cụ tấn công không rõ nguồn gốc trên hạ tầng sản xuất, đồng thời cần kiểm tra kỹ các Docker image trước khi triển khai để tránh trở thành nạn nhân của các cuộc tấn công chuỗi cung ứng (supply chain attack).
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.