

Bring Your Own Agent (BYOA): Khi trợ lý AI cá nhân đã thâm nhập vào hệ thống doanh nghiệp
Trợ lý AI cá nhân đang trở thành xu hướng khó ngăn cản tại nơi làm việc. Thay vì cố gắng cấm đoán, các doanh nghiệp cần thay đổi tư duy quản trị dựa trên danh tính để kiểm soát rủi ro từ làn sóng...

- Giọng nữ Bắc
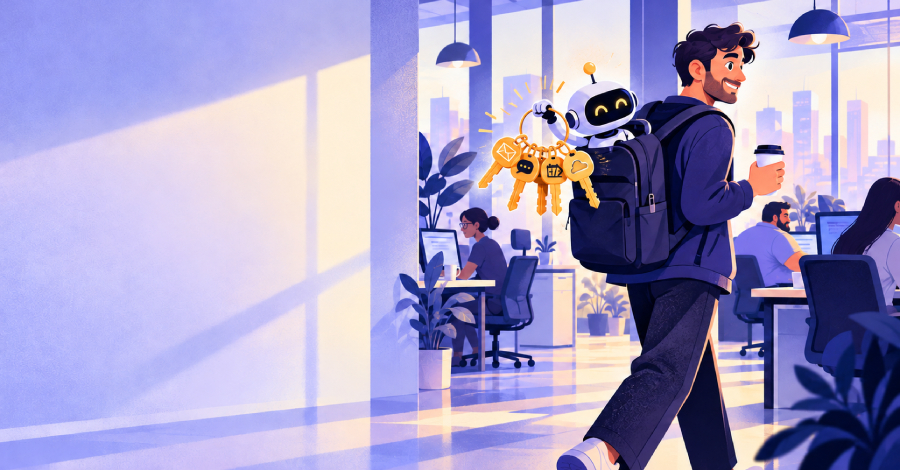
Sự trỗi dậy của các trợ lý AI cá nhân đang tạo ra một thách thức an ninh mạng mới cho các doanh nghiệp. Tương tự như làn sóng BYOD (Bring Your Own Device) trước đây, xu hướng “Bring Your Own Agent” (BYOA) đang diễn ra âm thầm nhưng mạnh mẽ. Nhân viên hiện đã bắt đầu kết nối các trợ lý AI cá nhân vào hệ thống công việc để tối ưu hóa hiệu suất, thường là mà không thông qua sự phê duyệt của bộ phận IT.
BYOA: Thách thức về danh tính
Khác với BYOD, nơi IT có thể quản lý thiết bị, các tác nhân AI cá nhân thường chạy trên máy chủ của nhà cung cấp hoặc ẩn mình trong thiết bị của nhân viên. Điều này khiến việc kiểm soát trở nên khó khăn hơn. Các trợ lý này có thể hoạt động dưới danh nghĩa nhân viên, sử dụng quyền hạn của họ để truy cập dữ liệu nhạy cảm mà không để lại dấu vết rõ ràng.
Các kênh xâm nhập phổ biến
Nhân viên thường kết nối AI vào hệ thống doanh nghiệp thông qua các phương thức sau:
- OAuth consent: Cấp quyền truy cập trực tiếp vào Google Workspace, Microsoft 365 hoặc Slack.
- Tích hợp qua tin nhắn: Các dịch vụ như Instinct cho phép liên kết tài khoản cá nhân để thực hiện hành động trên các nền tảng công việc.
- Trình quản lý mật khẩu: AI sử dụng mật khẩu đã lưu trong trình duyệt để đăng nhập vào các ứng dụng doanh nghiệp như một người dùng thực thụ.
- API keys và Token: Sử dụng các credential dài hạn để duy trì kết nối.
- Ứng dụng cục bộ: Các phần mềm như OpenClaw hoặc Muse có khả năng đọc tệp tin, lịch và email trực tiếp từ máy tính của nhân viên.
Quản trị thay vì cấm đoán
Thay vì cố gắng chặn đứng các công cụ này—điều vốn khó khả thi do nhu cầu tăng năng suất của nhân viên—doanh nghiệp nên chuyển hướng sang quản trị dựa trên danh tính (Identity as the control plane). Các bước cần thực hiện bao gồm:
- Khám phá (Discovery): Xây dựng danh mục “Shadow AI” bằng cách rà soát các quyền OAuth, API keys bất thường và các hành vi đăng nhập từ dải IP của nhà cung cấp AI.
- Gán quyền sở hữu (Attribution): Xác định rõ mỗi tác nhân AI thuộc quyền quản lý của nhân viên nào.
- Giới hạn quyền truy cập (Right-sizing): Chỉ cấp quyền tối thiểu cần thiết cho AI thay vì để nó kế thừa toàn bộ quyền hạn của người dùng.
- Thu hồi (Retiring): Đảm bảo các token và phiên làm việc của AI bị vô hiệu hóa ngay khi nhân viên nghỉ việc hoặc thay đổi vị trí.
Trong kỷ nguyên AI, danh tính chính là chốt chặn quan trọng nhất. Việc hiểu rõ ai đang thực sự thực hiện thao tác trên hệ thống—người dùng hay trợ lý AI của họ—sẽ là chìa khóa để duy trì an ninh trong môi trường làm việc hiện đại.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.