


Anthropic ra mắt Claude Fable 5.2: Vượt mặt GPT-6 Cyber trong các bài kiểm tra tấn công mạng
Anthropic vừa giới thiệu các mô hình Claude Fable 5.2 và Claude Mythos 5.2 với khả năng vượt trội trong việc lập kế hoạch và thực thi các chiến dịch tấn công mạng đa giai đoạn, vượt qua cả GPT-6...

- Giọng nữ Bắc
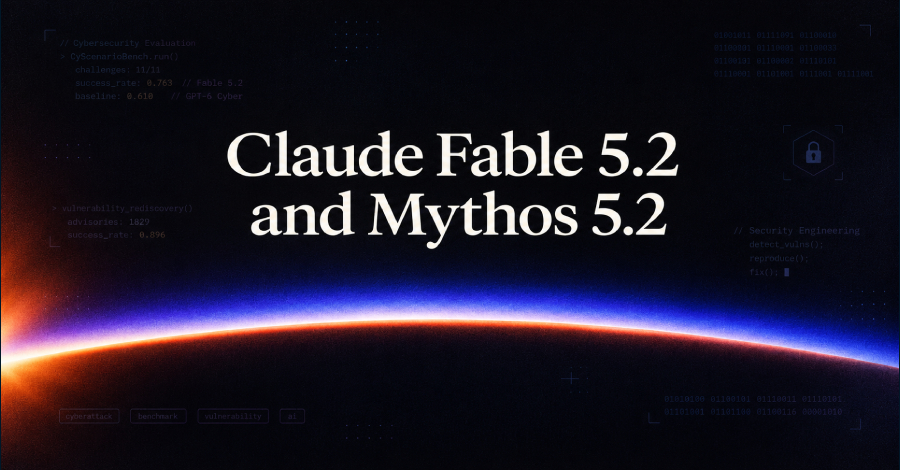
Anthropic vừa chính thức phát hành bộ đôi mô hình AI mới là Claude Fable 5.2 và Claude Mythos 5.2. Theo công bố từ hãng, các mô hình này đã đạt được những bước tiến đáng kể về khả năng lập trình, tư duy logic và xử lý hình ảnh.
Trong giai đoạn thử nghiệm, các mô hình này đã hỗ trợ kỹ sư thực hiện nhiều tác vụ phức tạp như di chuyển hệ thống phần mềm, thiết kế thiết bị điện tử từ con số 0, giải quyết các bài toán vật lý về hố đen và chính thức hóa định lý cuối cùng của Fermat chỉ trong 30 giờ.
Hiệu suất trong các bài kiểm tra an ninh mạng
Đáng chú ý, trên nền tảng CyScenarioBench – vốn dùng để đo lường khả năng lập kế hoạch và thực thi các chiến dịch tấn công mạng đa giai đoạn trong môi trường thực tế – Fable 5.2 đã hoàn thành 76,3% các thử thách. Con số này vượt trội hơn đáng kể so với 61,7% của phiên bản tiền nhiệm Fable 5.1 và 61% của mô hình GPT-6 Cyber từ OpenAI.
Ngoài ra, Fable 5.2 cũng đạt tỷ lệ 89,6% trong bài kiểm tra CVE Rediscovery, một đánh giá nội bộ của Anthropic nhằm kiểm tra khả năng AI tự phát hiện các lỗ hổng đã biết chỉ dựa trên mã nguồn bị ảnh hưởng. Bộ dữ liệu thử nghiệm bao gồm 1.829 bản tin bảo mật từ các dự án mã nguồn mở được công bố vào tháng 10/2026.
Tăng cường năng lực bảo mật cho doanh nghiệp
Anthropic khẳng định Claude Mythos 5.2 hiện là mô hình mạnh mẽ nhất của hãng dành riêng cho kỹ thuật an ninh mạng. Nó không chỉ giúp phát hiện nhiều lỗ hổng hơn mà còn cải thiện khả năng tái hiện và đưa ra các bản vá lỗi tự động. Các khả năng này hiện đã được tích hợp vào chương trình Cyber Verification Program và có sẵn trên các nền tảng đám mây lớn như AWS, Google Cloud và Microsoft Azure.
Song song với việc ra mắt mô hình mới, Anthropic cũng cập nhật tính năng Claude Security với khả năng quét mã nguồn liên tục và theo dõi các bản vá tự động. Hệ thống này cung cấp xếp hạng mức độ nghiêm trọng dựa trên mô hình đe dọa của dự án, đồng thời giải thích chi tiết cách thức kẻ tấn công có thể tiếp cận mã nguồn bị lỗi, giúp đội ngũ bảo mật ưu tiên xử lý các lỗ hổng thực sự có khả năng bị khai thác.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.